多要素認証が必要とされる理由と導入で得られる効果
パスワードだけでは防ぎきれないリスク
「うちのような小さな会社が攻撃されるわけがない」と考えていないでしょうか。実際には、サイバー攻撃の多くは、大企業よりも対策が手薄になりやすい中小企業を狙っています。なかでも近年増えているのが、パスワードを不正に入手して社内システムやクラウドサービスに侵入する攻撃です。
パスワードが漏れる原因はさまざまです。フィッシング詐欺のように偽のメールやWebサイトへ誘導して盗み取る手口、使い回しによる流出、単純な文字列の推測など、第三者が入手する方法は年々巧妙になっています。どれだけ複雑なパスワードを設定していても、いったん流出すれば、それだけでは十分に守れません。
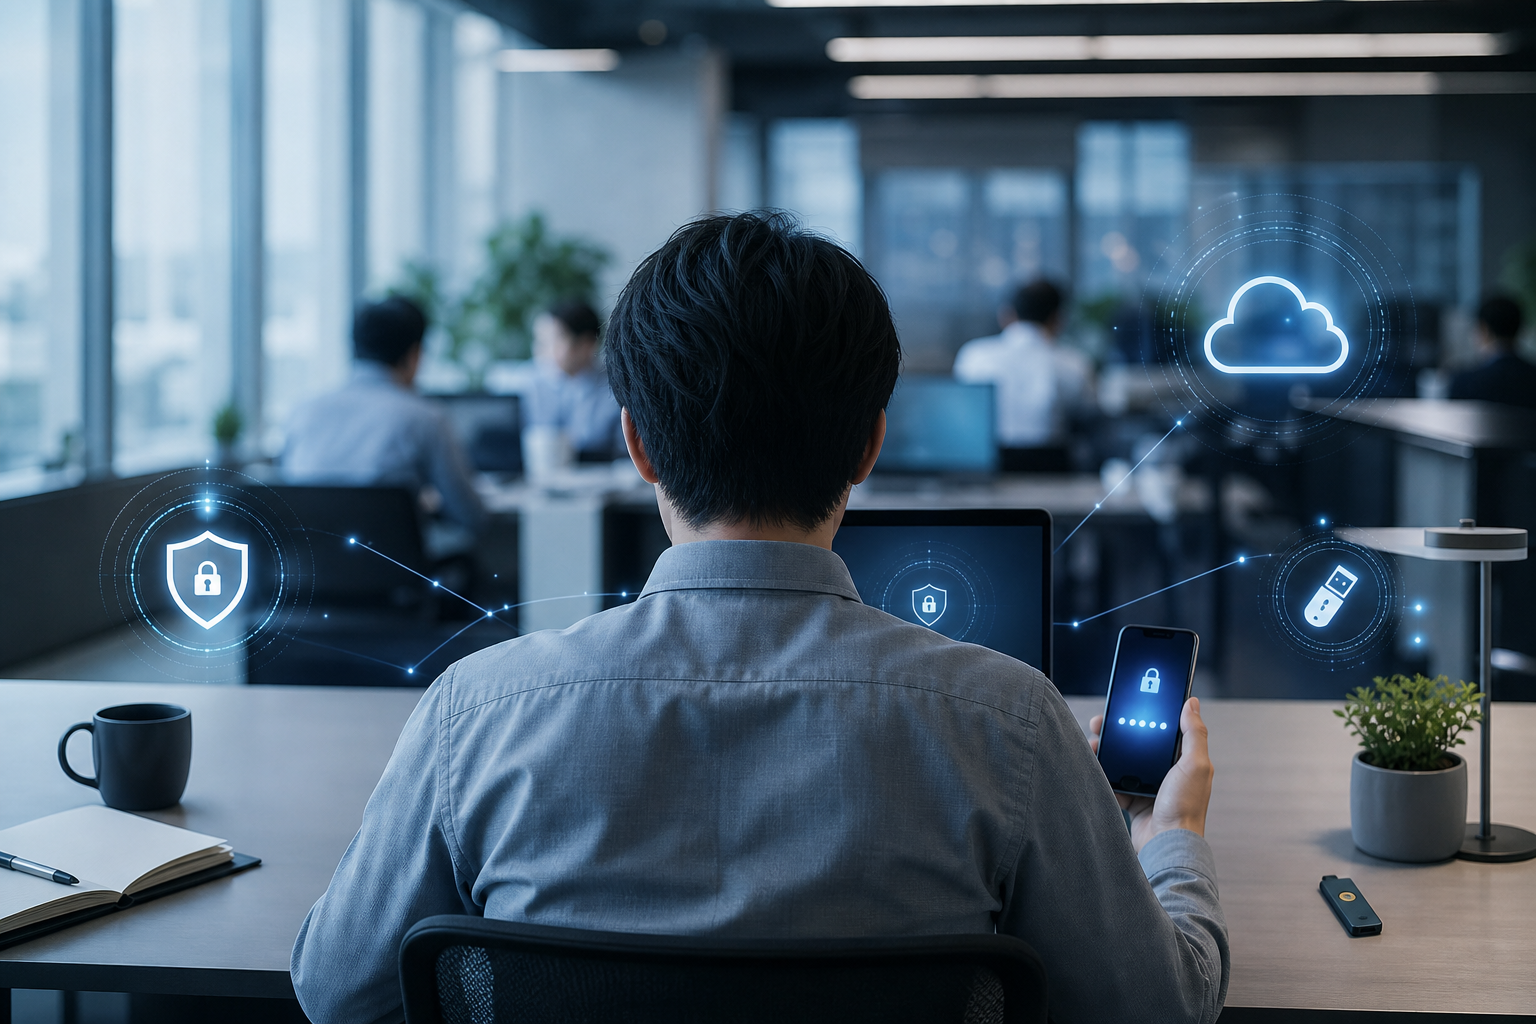
そこで重要になるのが多要素認証です。多要素認証とは、ログイン時に「パスワード」のほか、もう一つ以上の確認手段を組み合わせる仕組みです。たとえば、パスワード入力後にスマートフォンへ届く確認コードを入力する方法がこれにあたります。仮にパスワードが漏れても、追加の確認を通過できなければログインできないため、不正アクセスの抑止につながります。
中小企業でも導入を急ぐべき背景
情報処理推進機構(IPA)が毎年公表している「情報セキュリティ10大脅威」でも、不正ログインや標的型攻撃は継続して上位に挙げられています。加えて、取引先からセキュリティ水準の引き上げを求められる場面も増えており、取引継続の条件として多要素認証の導入を求められるケースも出てきています。
さらに、テレワークの普及により、社外からシステムへアクセスする機会が増えました。その結果、オフィス内の物理的な管理だけでは十分に対応できない状況になっています。こうした環境変化が重なり、中小企業でも多要素認証の導入を急ぐ必要性が高まっています。
導入によって期待できる情報漏えい対策と運用面の改善
多要素認証を導入すると、まず不正ログインのリスクを大きく下げられます。Microsoftの調査では、多要素認証を有効にすることで、アカウントへの不正アクセス攻撃の99.9%以上を防げるとされています。高い効果が期待できる一方で、初期費用を比較的抑えられる場合も多く、費用対効果の高い対策として知られています。
運用面でも、利用者のログイン状況を把握しやすくなる点は大きな利点です。どのアカウントが、いつ、どこからログインしたかを記録・確認できるようになり、不審なアクセスの早期発見につながります。
自社に合う認証方法を選ぶための比較ポイント
多要素認証にはいくつかの方式があり、それぞれ特徴と向き不向きがあります。自社に合った方法を判断するために、主な方式の特徴を見ていきましょう。
SMS認証が向いているケースと注意点
SMS認証は、ログイン時に登録済みの携帯電話番号へ確認コードを送り、そのコードを入力する方式です。スマートフォンがあれば専用アプリの導入が不要で、利用者にとって理解しやすいことが大きなメリットです。
一方で、電波が届かない場所や海外渡航時には使いにくく、SIMスワップ詐欺のように電話番号を乗っ取られるリスクもあります。また、SMS送信のコストが積み重なる場合もあります。社員全員がスマートフォンを業務で使っていて、まずはわかりやすさを重視したい場合には有力な選択肢ですが、認証強度はほかの方式よりやや低い点に注意が必要です。
認証アプリを使う方法の特徴
Google AuthenticatorやMicrosoft Authenticatorのような認証アプリは、スマートフォンにインストールして使うアプリで、一定時間ごとに新しい確認コードを生成します。SMSと異なり、通信環境がなくてもコードを表示できるため、オフラインでも利用できます。
設定の手間はSMSよりやや増えるものの、運用コストが低く、認証強度も高いため、多くの中小企業にとってバランスのよい選択肢です。スマートフォンの業務利用が前提となる組織であれば、まず検討したい方式です。
ハードウェアキーを使う方法の特徴
ハードウェアキーは、USBなどの物理デバイスを使って認証する方式です。パソコンに差し込むだけで認証できる製品も多く、フィッシング詐欺への耐性が高いため、非常に強固な方法といえます。
ただし、デバイス1個あたり数千円から1万円前後の費用がかかり、紛失時の管理も必要です。そのため、経営層やシステム管理者など、特に保護が必要なアカウントに絞って導入するのが現実的です。
FIDO対応認証を選ぶメリット
FIDOとは、パスワードに過度に依存しない認証の標準規格です。スマートフォンやパソコンに搭載された指紋認証や顔認証と組み合わせることで、安全性と使いやすさを両立しやすくなります。
近年はWindows HelloやAppleのFace IDなど、多くの端末がFIDOに対応しており、利用者の操作負担が小さい点は大きなメリットです。ただし、対応しているシステムやサービスは限られるため、自社で利用しているサービスが対応しているかを事前に確認する必要があります。
迷ったときの選び方の考え方
方式選定で迷ったときは、「利用者にとって無理なく使えるか」と「守るべきシステムの重要度」のバランスで考えるのが基本です。たとえば、全社員が日常的に使う業務システムには認証アプリを採用し、管理者権限を持つアカウントにはハードウェアキーを追加する方法も有効です。一つの方式に統一することにこだわらず、業務やアカウントの特性に応じて使い分ける視点が重要です。
どこから適用するかを決める進め方
まず優先したいアカウントとシステム
多要素認証を最初から全システム・全社員に一斉展開すると、現場の混乱や問い合わせの集中で対応が追いつかなくなることがあります。まずは、不正アクセスされた際の影響が大きいアカウントやシステムを洗い出し、優先的に適用することをお勧めします。
具体的には、経営幹部・管理職のアカウント、クラウドストレージ、会計や人事に関わるシステム、メールシステム(Microsoft 365やGmailなど)、システム管理者のアカウントが優先対象です。これらは情報漏えいや不正操作が起きた場合の影響が大きいため、早い段階で保護する価値があります。
全社一斉ではなく段階的に広げる方法
段階的な展開は、現場への負担を分散できるだけでなく、問題発生時の影響範囲を抑えられる点でも有効です。一般的には、まずシステム管理者と一部の部門、たとえば情報を多く扱う総務や経理部門などで試験導入を行い、問題がないことを確認してから全社展開へ進む方法が現実的です。
対象範囲を決める際に確認したい業務への影響
対象範囲を決める前には、多要素認証を必須にすることで業務が止まらないかを確認しておくことが重要です。たとえば、共用パソコンで複数人が同じアカウントを使っている運用では、多要素認証の導入にあわせて運用そのものを見直す必要が出てきます。現場の実態を把握しないまま進めると、導入後にログインできないというトラブルが多発しやすくなります。
導入前に整理しておきたい準備事項
対象ユーザーと利用中システムの洗い出し
準備として最初に行いたいのは、「誰が」「どのシステムに」アクセスしているかを一覧化することです。社員名、所属、利用システム、アクセス権限の種類をスプレッドシートなどで整理するだけでも、全体像を把握しやすくなります。システム数が多い場合は、まず主要業務で使うものから整理を始めると進めやすくなります。
例外を認める条件と承認ルールの決め方
多要素認証は全員への適用が理想ですが、実際にはスマートフォンを持っていない社員や、設備の都合で専用アカウントを使っているケースなど、例外が発生することがあります。こうした例外を曖昧に認めるのではなく、誰がどのような理由で申請し、誰が承認するのかを事前に定めておくことが重要です。例外が増えるほど、対策の抜け漏れにつながりやすくなります。
バックアップコードと復旧手段の準備
多要素認証の設定後にスマートフォンを紛失したり機種変更したりすると、認証できずログインできなくなる場合があります。これを防ぐため、多くのサービスではバックアップコードが発行されます。このコードを安全な場所に保管する方法や、利用時の手順をあらかじめ決めておきましょう。印刷して施錠保管するなど、管理方法まで具体化しておくことが大切です。
社用端末と私物端末の取り扱いを明確にする
認証アプリを私物のスマートフォンに入れてもらう場合は、端末管理の考え方を明確にしておく必要があります。私物端末の業務利用に関するルールが未整備であれば、この機会に見直すことをお勧めします。少なくとも、退職時にはアプリを削除すること、端末を紛失した際は速やかに報告することなど、最低限の運用ルールは文書化しておきましょう。
多要素認証をスムーズに導入する手順
導入方針と利用ルールを決める
設定作業に入る前に、まず「なぜ導入するのか」「どのシステムから始めるのか」「どの方式を使うのか」「例外をどう扱うのか」といった方針を文書化しておきましょう。この文書は、社内説明や上層部への報告にも活用できます。担当者だけで進めるのではなく、経営層や部門責任者の合意を得ておくことが、全社展開を円滑にするうえで重要です。
まずは一部の部門や管理者から試す
方針が固まったら、最初はシステム管理者や少人数の部門で試験的に設定を行います。この段階で、設定手順がわかりにくくないか、業務への影響はないか、トラブル発生時の対応が整理できているかを確認しておくことで、全社展開時のリスクを抑えられます。
設定作業と利用開始までの流れ
具体的な設定方法は利用中のサービスによって異なりますが、一般的な流れは共通しています。まず管理者が対象サービスの管理画面で多要素認証を有効にし、その後、利用者へ設定方法を案内します。利用者はスマートフォンに認証アプリを入れる、もしくは指定された方法で追加認証を設定し、最後に実際にログインできるかを確認します。こうした流れを小さなグループ単位で繰り返しながら、段階的に広げていくのが基本です。
動作確認と想定外の問題のチェック
設定後は必ず動作確認を行い、認証コードが届かない、アプリがうまく動かない、特定のブラウザでは利用しづらいといった問題がないかを確認します。本番展開前にこうした想定外の問題を洗い出しておくことで、全社導入後の混乱を防ぎやすくなります。
全社展開後に見直したいポイント
全社展開から1〜2か月後を目安に、問い合わせの多かった内容や運用上の課題を振り返り、マニュアルや社内ルールへ反映させましょう。多要素認証は設定して終わりではなく、継続的な見直しによって運用の質が高まります。
社内に定着させるための周知と教育の進め方
利用者に伝えるべき内容をわかりやすく整理する
社内への案内で最も重要なのは、導入の目的を丁寧に伝えることです。単なるセキュリティ対策としてではなく、自分のアカウントが不正利用されると業務そのものに影響が出るという身近な視点で説明すると、理解を得やすくなります。専門用語はできるだけ避け、「パスワードに加えて、スマートフォンなどで追加確認を行う仕組みです」といった表現で案内すると伝わりやすくなります。
現場に負担をかけにくい案内方法
案内は文章だけよりも、画面キャプチャ付きの手順書や短い動画を組み合わせる方が効果的です。全体朝礼や部門ミーティングで簡単な説明の時間を設けることも、質問の機会をつくる意味で有効です。操作に不安のある社員には、設定時に担当者が同席する支援の場を設けると、問い合わせの増加を抑えやすくなります。
問い合わせを減らすためのよくある質問の整備
「スマートフォンを持っていない場合はどうするのか」「機種変更時はどう対応するのか」「出張先で電波がない場合はどうログインするのか」といった質問は、導入前からある程度想定できます。あらかじめ、よくある質問と回答をまとめた資料を用意しておけば、個別対応の負担を大きく減らせます。
導入時に起こりやすい反発への対応
「毎回コードを入れるのが面倒」「なぜ急に変えるのか」といった反応は珍しくありません。こうした声に対しては、負担感を否定せず、「確かに一手間は増えますが、アカウントが乗っ取られた場合の影響に比べれば小さな負担です」と落ち着いて説明することが大切です。あわせて、情報漏えいや不正アクセスの実例を共有すると、導入の必要性を理解してもらいやすくなります。
導入後の運用で困りやすい場面と対処法
スマートフォン紛失や機種変更時の対応
よくあるトラブルの一つが、スマートフォンの紛失や機種変更です。機種変更時には、新しい端末へ認証アプリを移行する手順が必要になります。多くのアプリには移行機能がありますが、事前に周知していないと、新端末でログインできないという問い合わせが増えがちです。機種変更前に必ずシステム担当者へ連絡することを、社内ルールとして明文化しておきましょう。
紛失時には、管理者が速やかに当該アカウントの多要素認証をリセットし、バックアップコードなどを使って再設定できるようにします。対応手順を事前にマニュアル化しておくと、緊急時も落ち着いて対処できます。
認証できないときの本人確認と再設定
多要素認証でログインできなくなった場合に備え、本人確認の方法をあらかじめ定めておく必要があります。たとえば、社員証の提示に加え、直属の上長の承認を条件にするなど、なりすましを防ぐ手順を整備しておきましょう。電話連絡だけで再設定に応じる運用は、本人確認の抜け穴になりかねません。
災害や通信障害が起きた場合の代替手段
大規模な災害や通信障害の際には、スマートフォンが使えない、通信できないといった事態も想定されます。認証アプリ方式は通信がなくてもコード表示が可能なため、SMS認証より継続利用しやすい傾向があります。さらに、バックアップコードを安全な場所に保管しておけば、緊急時にも業務継続の手段を確保しやすくなります。
退職者や異動者が出たときの見直しポイント
退職者が出た場合は、アカウントの無効化とあわせて、多要素認証の設定も削除することが必要です。特に管理者権限を持つアカウントが残ったままになっていると、大きなリスクにつながります。人事異動のタイミングで定期的にアカウント一覧を見直す運用を定着させることが重要です。
最短で始めるための進め方チェックリスト
導入前に確認する項目
導入前には、対象システムと対象ユーザーの一覧が作成できているか、採用する認証方式が決まっているかを確認しましょう。あわせて、例外を認める条件と承認ルール、バックアップコードの管理方法、社用端末と私物端末の取り扱い方針、経営層や部門責任者の合意についても整理しておく必要があります。この段階の準備が、その後の進めやすさを左右します。
導入当日に確認する項目
設定作業を行う当日は、少人数での試験設定が完了しているか、設定後のログイン動作が確認できているかをまず確認してください。さらに、利用者向けの手順書、よくある質問集、問い合わせ窓口、担当者の支援体制が整っているかも重要です。万一のトラブルに備えて、設定前の状態を記録しておくことも忘れないようにしましょう。
導入後に継続して見直す項目
導入後は一定期間ごとに振り返りを行うことが大切です。問い合わせ内容と頻度を記録し、手順書やよくある質問集へ反映できているか、退職者や異動者のアカウント整理を定期的に行っているか、システム更新に伴う認証設定の見直しが必要になっていないかを確認しましょう。少なくとも半年に一度は見直しの機会を設けたいところです。
よくある質問
Q. 多要素認証は全員に強制しなければいけませんか?
法律上の一律義務ではありませんが、一部のアカウントだけ未設定だと、そこが攻撃の入口になる可能性があります。理想は全員への適用ですが、難しい場合は重要な権限を持つアカウントから優先して進める方法が現実的です。
Q. 費用はどのくらいかかりますか?
認証アプリ方式であれば、アプリ自体は無料で使えるものが多く、追加費用がほとんどかからない場合もあります。すでに利用しているMicrosoft 365やGoogle Workspaceなどに多要素認証機能が含まれていることも多いため、まずは契約中のサービス内容を確認するとよいでしょう。ハードウェアキーを使う場合は、1個あたり3,000円〜10,000円程度が目安です。
Q. 構築期間の目安はどのくらいですか?
準備、試験運用、全社展開まで含めると、おおむね1〜3か月が目安です。対象システムや社員数、社内の支援体制によって前後しますが、一斉導入ではなく段階的に進めることで、比較的安定した展開がしやすくなります。
Q. スマートフォンを持っていない社員はどうすればいいですか?
対応方法としては、会社支給のスマートフォンを用意する、メール認証など別の手段が使えるサービスを選ぶ、期限付きで例外対応を設ける、といった方法があります。ただし、例外は最小限にとどめ、理由と期限を明確にしたうえで運用することが重要です。
Q. クラウドサービスを複数使っている場合、それぞれで設定が必要ですか?
基本的には、サービスごとに設定が必要です。ただし、シングルサインオンを導入すると、一つの認証基盤で複数サービスへのログインをまとめやすくなります。導入の手間や費用はかかりますが、利用サービスが多い場合は検討する価値があります。
まとめと行動喚起
多要素認証は、パスワードだけに頼らないための現実的で効果の高い対策です。方式選びから社内周知まで、初めて取り組む場合はやるべきことが多く見えるかもしれません。しかし、重要なのは最初から完璧を目指すことではなく、優先度の高いアカウントやシステムから着実に進めることです。
自社だけで進めるのが難しい場合や、どの方式が適しているか判断に迷う場合は、外部の支援を活用する方法もあります。現状のシステム環境や運用体制を整理したうえで導入方針を決めることで、無理のない形で多要素認証を定着させやすくなります。