アクセス権限を設計する目的と「必要な人に必要な範囲だけ」の考え方
なぜ中小企業でも権限設計が必要なのか
「うちは小さな会社だから、みんなで共有しているだけで問題ない」と感じていないでしょうか。規模が小さい会社ほど、一人ひとりの担当範囲が広くなりやすく、気づかないうちに業務に関係のない情報まで閲覧・編集できる状態になりがちです。
社員が十数名程度の会社でも、顧客情報、給与データ、契約書類、経理帳票といった機密性の高いデータを日常的に扱います。これらを全員が同じように扱える状態にしておくと、情報漏えいや誤操作のリスクが高まるだけでなく、万が一トラブルが起きた際に「誰がどの操作をしたのか」を追跡しにくくなる原因にもなります。
大企業であれば専任のセキュリティ担当者が設計を担うこともありますが、中小企業ではシステム担当者が他業務と兼務しながら対応しているケースも少なくありません。だからこそ、最初から複雑に考えすぎず、シンプルな考え方で着実に設計を進めることが重要です。
情報漏えいや誤操作を防ぐ基本的な考え方
アクセス権限の設計が有効なのは、主に二つの場面です。一つは、外部からの不正アクセスではなく、社内での意図しない操作を防ぐ場面です。もう一つは、退職者や人事異動後に権限が残ったままとなり、すでに業務と関係のない社員が重要な情報を閲覧・変更できてしまう場面です。
前者は、「誤って重要なデータを消してしまった」「関係のないファイルを開いてしまった」といった、悪意のないミスによる事故が該当します。後者は、退職した元社員がシステムにログインできるといった、管理の抜け漏れによるリスクです。どちらも、適切な権限設計と運用ルールがあれば、かなりの確率で防げます。
最初に押さえたい「必要最小限」の考え方
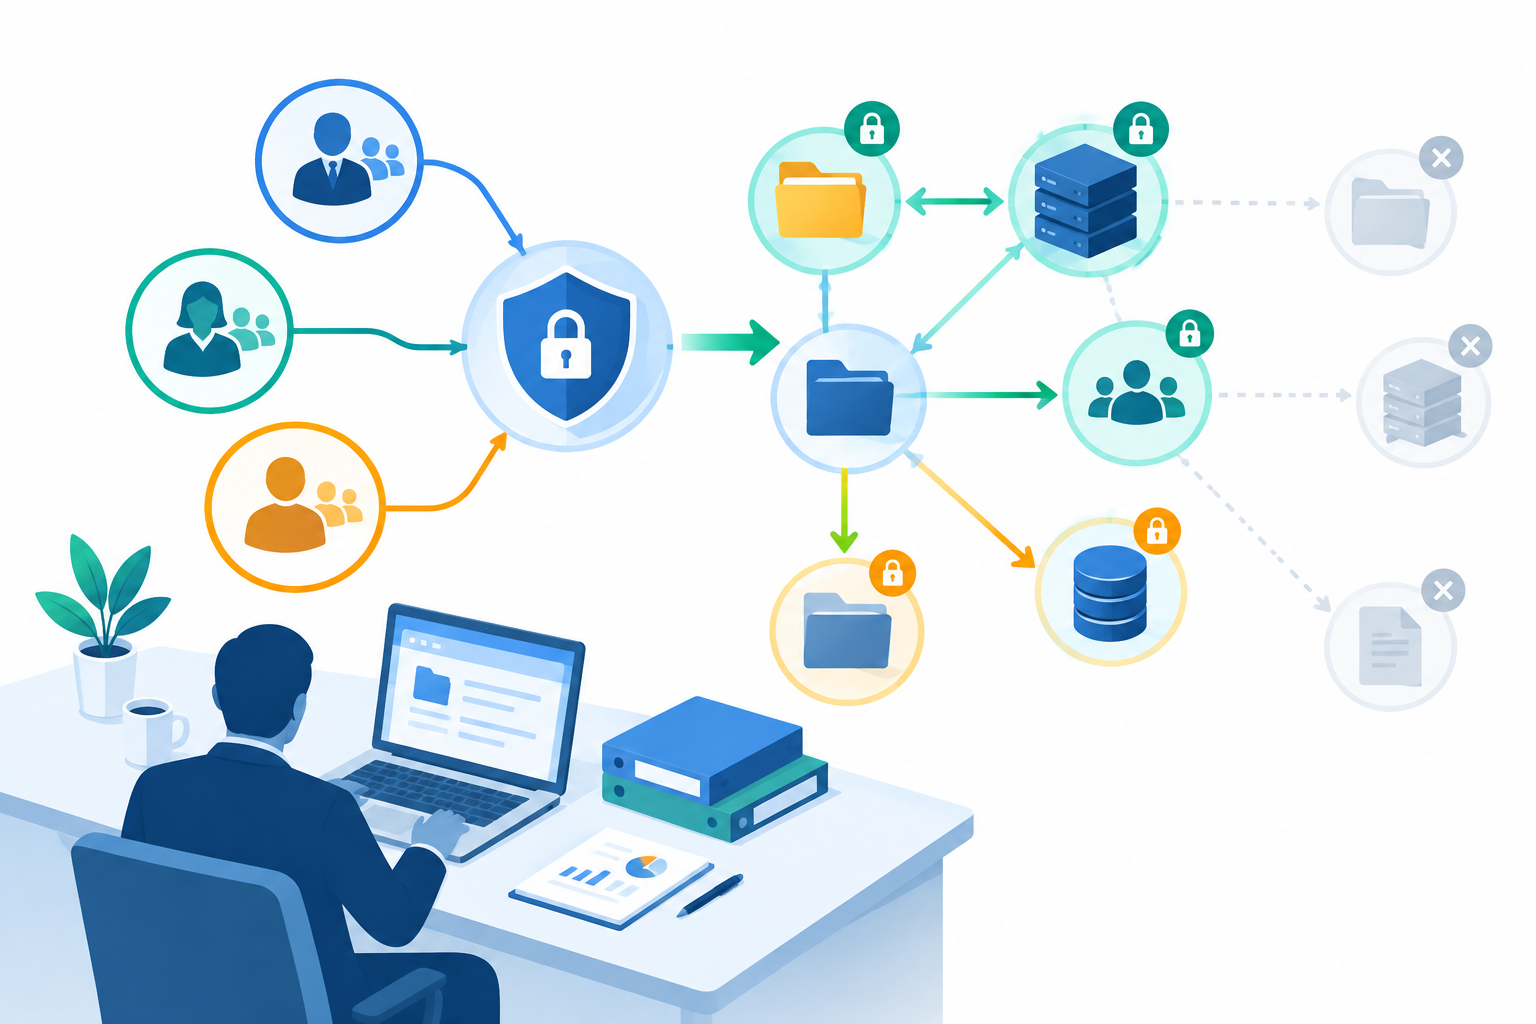
権限設計の根幹にあるのは、「その人の仕事に必要な情報と操作だけを許可する」という考え方です。これは「最小権限の原則」と呼ばれます。倉庫の鍵を全員が持つのではなく、倉庫を使う人だけが持つイメージに近い考え方です。
この原則を守ることで、万が一アカウントが不正に使われたとしても、被害をその役割の範囲に抑えやすくなります。また、社員が誤って関係のないデータを操作してしまうリスクも大きく減らせます。なんとなく全員に広い権限を与えている状態は、早めに見直す価値があるでしょう。
役割ごとに整理する権限設計の基本
担当業務ごとに役割を分けて考える
権限設計でよく使われる方法に、「役割ベースのアクセス制御」があります。英語の頭文字をとって「RBAC(ロールベースアクセスコントロール)」と呼ばれますが、まずは難しく考える必要はありません。要するに、人ごとに権限を決めるのではなく、役割ごとに権限を決める考え方です。
たとえば「営業担当」「経理担当」「総務担当」「マネージャー」といった役割を先に定め、それぞれに対してどの機能やデータを使えるかを設定します。同じ役割の人が増えても、その役割に設定した権限を適用するだけで済むため、一人ひとりに個別設定する手間が減り、管理ミスも起こりにくくなります。
役割にできることをひも付ける
役割を決めたら、次にそれぞれが何をできるかを具体的に定めます。このとき大切なのは、実際の業務に合わせることです。「経理担当は請求書を作成・修正できるが、承認はできない」「マネージャーは部下の業務状況を閲覧できるが、給与情報は見られない」といったように、業務の流れをイメージしながら洗い出していきます。
役割と権限の組み合わせが明確になると、「誰が何にアクセスできるか」を一覧で整理でき、後からの確認や変更もしやすくなります。
利用者をグループでまとめて管理する
実際の運用では、社員一人ひとりに個別で権限を設定するよりも、役割ごとにグループを作り、そのグループに権限をまとめて設定する方法が便利です。たとえば「営業グループ」を作っておけば、営業担当の社員を追加するだけで必要な権限を適用できます。
新入社員が入ったときも、適切なグループに追加するだけで必要な権限を付与できるため、設定の手間を大きく減らせます。役割変更の際も、所属グループを変更するだけで対応しやすく、運用効率の向上につながります。
個人ごとの例外を増やしすぎないコツ
運用を続けていると、「この人だけ特別にこのデータを見せたい」といった例外対応が少しずつ増えていきます。個別事情への対応が必要な場面はありますが、例外が増えすぎると全体の権限設計が把握しにくくなり、管理が追いつかなくなります。
例外を認める場合は、理由と期限を記録するルールを設けると状況を把握しやすくなります。一時的な例外がそのまま恒久化していないかを定期的に見直す習慣が、長期的な管理品質を守ります。
迷わず進めるための権限の決め方
まずは対象となる業務とデータを洗い出す
権限を決める前に、まず何を守るのかを明確にしましょう。自社のシステムで扱っているデータや機能を洗い出し、どれが機密性の高いものかを整理します。顧客名簿、契約情報、給与データ、財務帳票などは特に慎重に扱うべき情報であり、アクセスできる人を絞る必要があります。
業務ごとに「このデータは誰が使っているか」「誰が編集する必要があるか」を現場へ確認しながら整理することで、実態に合った権限設計につながります。
「見る」「入力する」「更新する」「承認する」で整理する
権限の種類は、「見る(閲覧)」「入力する(作成)」「更新する(編集)」「消す(削除)」「承認する」といった操作単位で分けて考えると整理しやすくなります。たとえば、一般の営業担当者は見積書を作成・編集できるが承認はできない、マネージャーは承認まで行える、といった形です。
「全部できる」「何もできない」という二択ではなく、操作ごとに権限を分けて考えることが、実務に合った設計のポイントです。
権限の細かさは運用できる範囲で決める
あまりに細かく設定しすぎると、変更のたびに確認作業が増え、運用が回らなくなるおそれがあります。最初は大きな役割ごとにおおまかに分けるところから始め、運用しながら必要に応じて細かくしていく進め方が現実的です。
完璧な設計を最初から目指すよりも、最低限のリスクを防ぎながら、現場が使いやすい状態を維持することを優先するとよいでしょう。
部署別・役職別に分けるときの考え方
部署と役職の二つの軸で権限を整理すると、全体像を把握しやすくなります。「経理部」という部署軸と、「担当者」「主任」「部長」という役職軸を組み合わせることで、「経理部の担当者は請求データを閲覧・入力できる」「経理部の部長は承認と全データの閲覧ができる」といった整理が可能です。
部署や役職が変わったときも、グループ変更だけで対応できるようにしておくと、その後の管理が大幅に楽になります。
管理者権限は分けて持たせる
普段の利用権限と管理作業の権限を分ける理由
管理者権限とは、システム全体を設定・変更できる強い権限のことです。他の社員のアカウントを作成・削除したり、権限設定を変更したりする作業は、通常この権限を持つ人だけが行えます。
この管理者権限を一般業務のアカウントと同じように扱っていると、誤った設定変更が起きたり、アカウントが乗っ取られたときに被害が大きくなったりするリスクがあります。管理作業を行うときだけ管理者アカウントを使い、普段は一般アカウントで作業するというルールを徹底することが大切です。
強い権限を持つ人を限定するときの注意点
管理者権限を持つ人は、必要最小限に留めましょう。理想としては1〜2名程度で、それ以上に増えると、どの管理者が何をしたのかが曖昧になりやすくなります。ただし、その管理者が不在や退職となった場合に備えて、後任や代理を事前に決めておくことも欠かせません。
一人しかわからない状態は、その人が急に不在になった際に業務が止まるリスクを抱えます。引き継ぎ手順を文書化しておくことも、管理者権限の運用では重要です。
緊急時だけ使う特別なアカウントをどう用意するか
システム障害や緊急対応に備えて、通常は使わないものの、必要時だけ利用できる緊急用の管理者アカウントを用意しておくと安心です。このアカウントは厳重に保管し、使用した場合は必ず操作履歴を確認できるようにしておきましょう。
パスワードを封筒に入れて金庫で保管する、あるいは社内で信頼できる二名だけが管理するなど、物理的な管理方法も有効です。
利用履歴を残して不正やミスに備える
多くのシステムには、「誰がいつ何の操作をしたか」を記録するログ機能があります。これを有効にしておくことで、問題が起きたときに原因を追跡しやすくなります。ログは数か月分を自動保存できる設定が望ましく、定期的に確認する習慣を持つことで、異常な操作の早期発見にもつながります。
権限の追加・変更・削除を回せる運用ルール
入社・異動・退職に合わせた見直しの流れ
権限管理で特に多い抜け漏れは、人の動きに権限変更が追いつかないことです。入社時には必要な権限が付与されても、退職時や異動時には権限が残ったまま放置されるケースは少なくありません。
これを防ぐには、人事の動きがシステム担当に確実に伝わる仕組みが必要です。入社・退職・異動の情報はシステム担当にも必ず共有するというルールを、人事部門と事前に決めておくだけでも、大きなリスク低減につながります。
誰が申請し、誰が確認し、誰が設定するかを決める
権限変更の流れをあらかじめ決めておくことが重要です。申請者、確認者、設定者の役割を分けておくと、独断で権限が変更されることを防ぎやすくなります。たとえば、本人や上司が申請し、業務責任者が確認し、システム担当が設定する形です。
小規模な会社であれば、申請はメールやチャットでも問題ありません。ただし、誰がどのような理由で変更を依頼し、誰が対応したのかという記録は必ず残しましょう。
変更漏れを防ぐための記録の残し方
権限の変更履歴を記録しておくと、「なぜこの人がこの権限を持っているのか」を後から確認できます。Excelや表計算ソフトによるシンプルな台帳でも十分に運用可能です。対象者の氏名、変更内容、変更日、変更理由、申請者、設定担当者の最低6項目は揃えておくとよいでしょう。
小さな会社でも無理なく続けるための工夫
運用ルールは、続けられるシンプルさを優先することが大切です。複雑な承認フローや記入項目の多いフォームを作っても、日々の業務に追われる中で形骸化しやすくなります。まずは変更があったときに台帳を1行追加するところから始めるだけでも十分な前進です。少しずつ仕組みを整えていく姿勢が、長期的な運用品質を高めます。
定期的に権限を見直す方法
どのくらいの頻度で確認するべきか
権限の定期見直しは、少なくとも半年に1回、理想としては四半期ごと、つまり3か月に1回のペースで行うことをおすすめします。頻度が高すぎると担当者の負担になりますが、1年以上見直さないと、退職者や役割変更があった社員の権限が積み重なり、全体像を把握しにくくなります。
現場の責任者と一緒に棚卸を進める方法
権限の見直しは、システム担当者だけで判断するのが難しい作業です。「この人が今もこのシステムを使っているか」は、現場の責任者や上司のほうが把握していることが多いためです。見直しの際には各部門の責任者に確認を依頼し、「今も必要か」「すでに不要か」を一緒に判断してもらう進め方が有効です。
不要な権限を見つけるチェックポイント
見直しの際に確認したいポイントは、主に三つあります。退職または異動した社員のアカウントが有効のまま残っていないか、長期間ログイン記録のないアカウントが放置されていないか、現在の業務実態と権限設定にずれがないか、という点です。
これらを定期的に確認するだけでも、不要なリスクの多くを取り除けます。
見直し結果を記録して次回に活かす
見直しを行ったら、「いつ、誰が、何を変更したか」「なぜ変更したか」を台帳に記録しておきましょう。次回の見直し時にその記録を参照できるため、作業の重複を防ぎやすくなり、変更の経緯も振り返りやすくなります。こうした記録の積み重ねが、設計の品質向上にもつながります。
よくある失敗と見直しのポイント
退職者や異動者の権限が残ったままになる
最もよくあるトラブルの一つです。退職した社員のアカウントが、数か月後まで有効のまま残っていたというケースは、企業規模を問わず発生しています。退職や異動の手続き一覧に「システム権限の無効化」を追加し、人事手続きと連動させることが根本的な対策です。
管理者権限が一部の人に集中しすぎる
システムに詳しい社員がいると、その人に強い権限が集中しがちです。その人が不在になると業務が止まったり、退職時に引き継ぎが難しくなったりするリスクがあります。管理者権限を持つ人を明確にし、操作手順を文書化しておくことが、長期的に安定した運用につながります。
例外対応が増えて全体像がわからなくなる
「とりあえずこの人だけ」という例外設定が積み重なると、誰がどのような権限を持っているのか把握しにくくなります。例外を認める場合は、理由、期限、申請者を必ず記録し、定期見直しの際に失効していないかを確認する習慣をつけましょう。
現場の業務に合わず使いにくい設計になる
権限を厳しくしすぎると、かえって業務が滞る原因になります。たとえば、必要なデータを見るたびに申請が必要な状態では、現場の負担が増え、ルールが形だけになりかねません。設計の段階で現場担当者に確認を行い、業務に支障が出ない範囲でリスクを抑えるというバランスを意識することが大切です。
すぐに使える設計表の考え方と整理項目
権限設計表に入れておきたい基本項目
権限設計の内容を一枚の表にまとめておくと、現状把握や見直しがしやすくなります。専用ツールがなくても、Excelや表計算ソフトで十分対応できます。表に入れておきたい基本項目は、次のとおりです。
| 項目名 | 内容の例 |
|---|---|
| 役割名 | 営業担当 / 経理担当 / マネージャー など |
| 対象業務・システム | 見積書管理 / 請求書システム など |
| 操作の種類 | 閲覧 / 作成 / 編集 / 削除 / 承認 |
| 許可・禁止 | 〇 / × で明示 |
| 対象データの範囲 | 全社 / 自部署のみ / 担当顧客のみ など |
| 備考・例外事項 | 期限・理由など |
役割・対象業務・操作内容を一覧で整理する
「役割」「使う業務・システム」「できる操作の種類」の三列を基本に設計表を作ると、読みやすい一覧になります。各役割に対して、「このシステムでこの操作が許可されているか」を〇×で整理するだけでも、全体像を把握しやすくなります。最初は大まかな整理から始め、運用しながら少しずつ精度を高めていく進め方が現実的です。
承認者・設定担当・見直し日を記録する
設計表には、権限の内容だけでなく、「誰が承認したか」「誰が設定したか」「次の見直し予定日はいつか」も合わせて記録しておきましょう。こうした情報があると、「なぜこの権限になっているのか」という経緯を後から追いやすくなり、担当者が変わったときの引き継ぎにも役立ちます。
初心者が最初の一歩で押さえるべき要点まとめ
アクセス権限の設計は、最初から完璧を目指す必要はありません。まずは、誰が何にアクセスできる状態なのかを把握し、必要最小限の権限を役割ごとに設定するという原則に沿って少しずつ整理していくことが大切です。
最初の取り組みとしては、次の順序で進めるのが現実的です。
- 自社のシステムとデータを洗い出す
- 役割を整理する
- 役割ごとに許可する操作を大まかに決める
- 管理者権限の持ち方を整理する
- 権限変更の運用ルール(申請・記録)を決める
- 半年後に見直しの予定を入れる
一度設計して終わりにしないことが、何より重要です。人の出入りや業務の変化に合わせて定期的に見直し、記録を残しながら運用を続けることで、長期的なセキュリティと業務効率の両立につながります。自社の現状が把握しきれていない、あるいはどこから手をつけるべきか整理できていない段階でも、まずは現状把握から一歩を踏み出すことが重要です。